Trong kỷ nguyên số, chủ quyền quốc gia trên không gian mạng không chỉ dừng lại ở việc bảo vệ hạ tầng kỹ thuật mà đã mở rộng sang quyền quản lý, kiểm soát và bảo vệ dữ liệu. Thực tiễn công tác bảo đảm an ninh mạng thời gian qua cho thấy nguy cơ mất an ninh dữ liệu ngày càng gia tăng. Các đợt tấn công mạng có chủ đích, kéo dài nhằm thẳng vào dữ liệu cơ quan, doanh nghiệp, tình trạng rao bán trái phép dữ liệu cá nhân trên các diễn đàn ngầm diễn ra ở quy mô lớn cùng các thủ đoạn lừa đảo trực tuyến, tống tiền bằng mã độc gây thiệt hại nghiêm trọng.
Về mặt thể chế, Nghị quyết số 57-NQ/TW ngày 22/12/2024 của Bộ Chính trị đã xác định bảo đảm chủ quyền quốc gia trên không gian mạng và an ninh dữ liệu là điều kiện tiên quyết trong tiến trình chuyển đổi số. Hiện nay, dù hệ thống pháp luật đã có Luật Dữ liệu số 60/2024/QH15, Luật Bảo vệ dữ liệu cá nhân số 91/2025/QH15 và Luật An ninh mạng số 116/2025/QH15, nhưng vẫn còn khoảng trống pháp luật về việc bảo vệ an ninh của chính dữ liệu xuyên suốt toàn bộ vòng đời từ khâu thu thập, tạo lập, lưu trữ, xử lý, truyền đưa, chia sẻ cho đến khi tiêu hủy. Do đó, việc xây dựng một luật chuyên ngành toàn diện là bước đi tất yếu và cấp thiết.
Dự thảo Luật An ninh dữ liệu được xây dựng với bố cục 06 chương, 29 điều, quy định toàn diện từ nguyên tắc chung đến các cơ chế bảo vệ cụ thể, nguồn lực bảo vệ và quản lý nhà nước về an ninh dữ liệu. Trong đó, những nội dung cốt lõi của dự thảo Luật tập trung vào việc phân định rõ phạm vi điều chỉnh, quản lý theo cấp độ rủi ro, bảo vệ an ninh dữ liệu xuyên suốt vòng đời, chủ động phòng ngừa và ứng phó sự cố, đồng thời tạo điều kiện phát triển công nghệ, hạ tầng và nguồn nhân lực về an ninh dữ liệu. Dự án Luật do Chính phủ trình, Bộ Công an chủ trì soạn thảo và Ủy ban Quốc phòng, An ninh và Đối ngoại của Quốc hội chủ trì thẩm tra, dự kiến trình Quốc hội xem xét, thông qua tại Kỳ họp thứ 2, Quốc hội khóa XVI.
Những điểm mới cốt lõi và nội dung trọng tâm của dự thảo Luật
Dự án Luật An ninh dữ liệu được thiết kế theo tư duy quản trị hiện đại, vừa bảo đảm chặt chẽ về an ninh quốc gia, vừa cắt giảm tối đa thủ tục hành chính gây phiền hà cho người dân và doanh nghiệp, cụ thể:
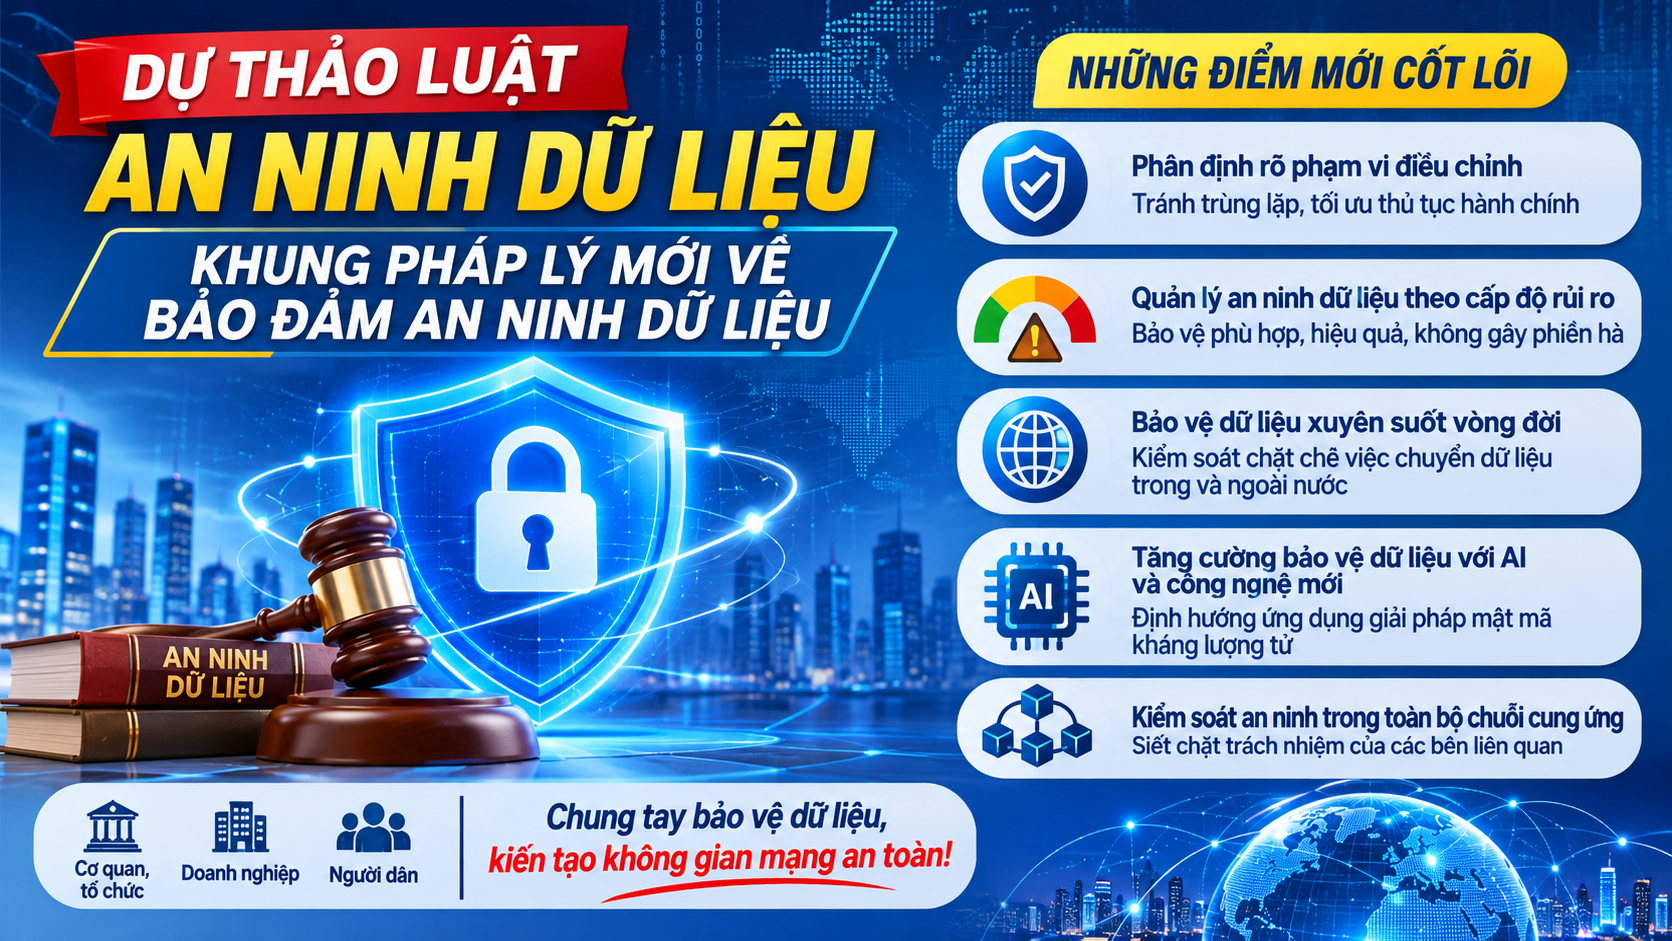
(1) Phân định rõ phạm vi điều chỉnh, tránh chồng chéo với các luật có liên quan: Dự thảo Luật xác định rõ ranh giới áp dụng pháp luật: nguyên tắc, điều kiện xử lý dữ liệu cá nhân tiếp tục thực hiện theo pháp luật về bảo vệ dữ liệu cá nhân, bảo vệ an ninh hệ thống thông tin thực hiện theo pháp luật về an ninh mạng. Đặc biệt, dự thảo khẳng định nguyên tắc một đối tượng, một nội dung rủi ro chỉ đánh giá, thẩm định, kiểm tra một lần. Thủ tục thẩm định an ninh dữ liệu được tích hợp thực hiện cùng lúc với thẩm định an ninh mạng trong một bộ hồ sơ duy nhất.
(2) Cơ chế quản lý an ninh dữ liệu theo cấp độ rủi ro: Thay vì áp đặt một bộ quy tắc đồng nhất, dự thảo Luật phân hóa nghĩa vụ tuân thủ dựa trên khả năng xảy ra sự cố và mức độ thiệt hại gây ra đối với quốc phòng, an ninh, trật tự xã hội và quyền lợi hợp pháp của tổ chức, cá nhân. Dự thảo đề xuất cơ chế phân loại cấp độ rủi ro:
- Dữ liệu rủi ro thấp (Cấp độ 1, Cấp độ 2): Gần như không phát sinh thủ tục hành chính. Doanh nghiệp nhỏ, siêu nhỏ, hộ kinh doanh chỉ cần áp dụng các biện pháp bảo vệ cơ bản theo hướng dẫn chung.
- Dữ liệu rủi ro cao (từ Cấp độ 3 trở lên, bao gồm dữ liệu quan trọng và cốt lõi): Yêu cầu chủ quản dữ liệu phải đánh giá tác động, kiểm toán định kỳ, mã hóa, lưu nhật ký hệ thống tối thiểu 06 tháng và thẩm định an ninh trước khi đưa hệ thống vào vận hành chính thức.
(3) Bảo vệ dữ liệu xuyên suốt vòng đời và kiểm soát chuyển dữ liệu xuyên biên giới: Các biện pháp an ninh được áp dụng khép kín từ khâu thiết kế, thu thập, lưu trữ, truyền tải và tiêu hủy dữ liệu. Đối với hoạt động chuyển dữ liệu ra nước ngoài, dự thảo tạo điều kiện cho dữ liệu thông thường lưu thông thuận lợi, nhưng nghiêm cấm chuyển ra nước ngoài dữ liệu Cốt lõi hoặc Quan trọng có tác động trực tiếp đến an ninh quốc gia, tài chính, năng lượng, viễn thông... trừ trường hợp đặc biệt do Thủ tướng Chính phủ quyết định bằng văn bản. Đồng thời, dự thảo bổ sung cơ chế bảo vệ tổ chức, cá nhân trong nước trước yêu cầu cung cấp dữ liệu trực tiếp từ nước ngoài không thông qua kênh tương trợ tư pháp hợp pháp.
(4) Bảo vệ an ninh dữ liệu đối với Trí tuệ nhân tạo (AI) và công nghệ mới: Tổ chức, cá nhân phát triển hệ thống AI xử lý dữ liệu rủi ro cao có trách nhiệm tích hợp giải pháp an ninh ngay từ khâu thiết kế và gắn nhãn kỹ thuật số đối với nội dung do AI tạo sinh. Cơ quan nhà nước không yêu cầu doanh nghiệp bàn giao mã nguồn hay trọng số mô hình thuật toán (trừ trường hợp phục vụ điều tra vụ án hình sự) nhằm bảo vệ bí mật kinh doanh. Dự thảo cũng đặt định hướng lộ trình ứng dụng giải pháp mật mã kháng lượng tử để bảo vệ dữ liệu trong dài hạn.
(5) Kiểm soát an ninh trong toàn bộ chuỗi cung ứng: Chủ quản dữ liệu phải đánh giá rủi ro, giới hạn quyền tiếp cận và ràng buộc trách nhiệm bảo mật, chế tài xử lý rò rỉ dữ liệu trong hợp đồng đối với các bên thứ ba cung cấp dịch vụ dữ liệu.
Trách nhiệm của cơ quan, tổ chức, doanh nghiệp và người dân
- Đối với cơ quan, tổ chức, doanh nghiệp: Có trách nhiệm tự xác định cấp độ rủi ro của dữ liệu do mình quản lý, chủ động triển khai các biện pháp kỹ thuật và quản lý tương ứng, chịu trách nhiệm trước pháp luật. Cơ quan nhà nước đóng vai trò hướng dẫn và thực hiện hậu kiểm là chủ yếu.
- Đối với người dân: Được bảo đảm quyền và lợi ích hợp pháp đối với dữ liệu cá nhân, đồng thời được hưởng thêm lớp bảo vệ an ninh bổ sung khi dữ liệu được xử lý trong các hệ thống có mức độ rủi ro cao.
- Cơ chế khuyến khích cộng đồng: Dự thảo Luật có chính sách nhân văn, khuyến khích các chuyên gia, cá nhân chủ động phát hiện, kiểm thử và thông báo lỗ hổng an ninh dữ liệu với thiện chí, họ được bảo vệ danh tính, quyền lợi hợp pháp và loại trừ trách nhiệm pháp lý tương ứng.
Khuyến cáo người dân, cơ quan, doanh nghiệp cần lưu ý
- Cảnh giác trước thông tin sai lệch, giả mạo: Chủ động theo dõi thông tin chính thống từ các cổng thông tin điện tử của Đảng, Nhà nước và Bộ Công an. Tỉnh táo nhận diện, không nghe theo và không lan truyền các thông tin xuyên tạc, giả mạo về chính sách pháp luật, cũng như các văn bản giả danh quy định của dự thảo luật để đòi hỏi chi phí tuân thủ không đúng quy định.
- Cảnh báo thủ đoạn lừa đảo chiếm đoạt dữ liệu: Mọi hành vi mạo danh cán bộ Công an hoặc cơ quan chức năng yêu cầu người dân cung cấp mã OTP, tài khoản ngân hàng, mật khẩu hoặc truy cập vào các đường dẫn lạ để "cập nhật dữ liệu" đều là hành vi lừa đảo. Người dân tuyệt đối không cung cấp thông tin cá nhân cho người lạ.
- Chủ động nâng cao ý thức bảo vệ dữ liệu: Các doanh nghiệp, tổ chức cần rà soát lại quy trình lưu trữ, xử lý dữ liệu nội bộ, phân quyền truy cập chặt chẽ và chủ động triển khai các biện pháp mã hóa, sao lưu an toàn dữ liệu ngay từ bây giờ.
Phòng An ninh mạng - Công an tỉnh Khánh Hòa